ISO/IEC 42001: o que é, requisitos e como funciona a certificação em IA
BlogEntenda a ISO/IEC 42001: o que a norma exige, como se organizam as cláusulas e os 38 controles do Anexo A e como funciona a certificação.

ISO/IEC 42001, também chamada de ISO 42001, é a norma internacional de sistema de gestão de inteligência artificial (AIMS, na sigla em inglês), publicada em dezembro de 2023, que define requisitos para organizações que desenvolvem, fornecem ou usam IA estabelecerem, implementarem, manterem e melhorarem continuamente a governança desses sistemas; a norma é certificável de forma voluntária, por organismos independentes, e se organiza em cláusulas de 4 a 10 e em um Anexo A com 38 controles distribuídos em 9 grupos. No Brasil, a ABNT publicou a versão em português, a ABNT NBR ISO/IEC 42001:2024. As informações sobre a norma e o seu ecossistema valem até 29/10/2026.
A tese deste artigo: a ISO/IEC 42001 é uma norma de gestão, e não de tecnologia. Ela não avalia se um modelo de IA é bom; avalia se a organização tem processo para decidir, controlar, monitorar e revisar o uso de IA, e por isso a implementação cabe primeiro a governança, compliance e gestão de riscos, antes de TI. Para quem quer atuar nessa fronteira entre tecnologia e gestão, a Strong oferece o MBA FGV em Inteligência Artificial.
O que é a ISO/IEC 42001 e para quem ela vale?
A ISO/IEC 42001:2023 é a primeira norma internacional que especifica requisitos para estabelecer, implementar, manter e melhorar continuamente um sistema de gestão de IA no contexto de uma organização. Segundo a própria ISO, ela se dirige a organizações de qualquer porte e setor que desenvolvem, fornecem ou usam produtos e serviços baseados em IA, inclusive órgãos públicos e entidades sem fins lucrativos. Quem apenas usa IA de terceiros também está dentro do escopo.
A norma é um padrão de sistema de gestão (management system standard), com a metodologia PDCA (planejar, fazer, verificar, agir). Em vez de detalhar uma aplicação específica de IA, ela organiza políticas, processos e controles para tratar riscos e oportunidades de IA em toda a organização. Os dados de catálogo estão abaixo:
| Item | Informação |
|---|---|
| Título | ISO/IEC 42001:2023, Information technology, Artificial intelligence, Management system |
| Edição e publicação | Edição 1, publicada em 2023-12 (18 de dezembro de 2023) |
| Extensão | 51 páginas |
| Comitê responsável | ISO/IEC JTC 1/SC 42 (Inteligência Artificial) |
| Versão brasileira | ABNT NBR ISO/IEC 42001:2024 |
| Natureza | Voluntária; a ISO não certifica organizações, e a certificação é feita por organismos independentes |
A norma não substitui leis nem regulamentos. A ISO afirma que o padrão oferece um arcabouço de gestão que ajuda a organização a cumprir obrigações legais com mais consistência, o que significa que a conformidade com a ISO/IEC 42001 não equivale a conformidade com a LGPD ou com qualquer lei específica de IA.
Por que a governança de IA entrou na agenda das organizações?
A Revista Estudos e Negócios, publicação da Strong Business School (nº 36, jan–jun/2024, p. 75), reproduz um estudo da consultoria FrontierView, encomendado pela Microsoft em 2023, sobre IA e economia brasileira: com investimento menor e mais conservador em IA, o PIB do Brasil poderia crescer 1,8 ponto percentual a mais até 2030, e com investimento máximo, 4,2 pontos percentuais. O número é um cenário de consultoria contratado por uma fornecedora de tecnologia, e não uma projeção oficial, mas indica a escala de adoção que as organizações projetam, e é essa escala que cria a demanda por controles: quanto mais decisões passam por sistemas de IA, maior a necessidade de saber quem responde por elas, com que dados e com que monitoramento.
Como a ISO/IEC 42001 se organiza: o que exigem as cláusulas 4 a 10?
A norma segue a Estrutura de Alto Nível (High Level Structure) comum a outros padrões de sistema de gestão, como a ISO 9001 e a ISO/IEC 27001. As cláusulas 4 a 10 contêm os requisitos que a organização precisa cumprir para ter o sistema de gestão e, se quiser, certificá-lo:
| Cláusula | Tema | O que trata |
|---|---|---|
| 4 | Contexto da organização | Fatores internos e externos que afetam o sistema de gestão de IA, partes interessadas e escopo |
| 5 | Liderança | Compromisso da alta direção, política de IA, papéis, responsabilidades e autoridades |
| 6 | Planejamento | Riscos e oportunidades de IA, objetivos de IA e planos para alcançá-los |
| 7 | Apoio | Recursos, competência, conscientização, comunicação e informação documentada |
| 8 | Operação | Planejamento e controle dos processos de desenvolvimento, teste e implantação de sistemas de IA |
| 9 | Avaliação de desempenho | Monitoramento, medição, auditoria interna e análise crítica pela direção |
| 10 | Melhoria | Não conformidades, ações corretivas e melhoria contínua |
As cláusulas 1 a 3 (escopo, referências normativas e termos) abrem a norma e não trazem requisitos auditáveis. A leitura das cláusulas 4 a 10 mostra que a norma cobra, antes de qualquer controle técnico, um escopo definido, uma política aprovada pela direção, pessoas com papel designado e um ciclo de auditoria e revisão.
O que são os 38 controles do Anexo A?
O Anexo A lista 38 controles de referência, agrupados em 9 objetivos de controle numerados de A.2 a A.10. O Anexo B traz orientação de implementação para esses controles. Os Anexos C e D são informativos: o C relaciona objetivos organizacionais e fontes de risco de IA, e o D trata do uso do sistema de gestão em diferentes domínios e setores. A organização escolhe quais controles se aplicam ao seu caso e registra a escolha, com justificativa, na Declaração de Aplicabilidade.
| Grupo | Tema | Controles | O que governa |
|---|---|---|---|
| A.2 | Políticas relacionadas à IA | 3 | Política de IA, alinhamento com outras políticas e sua revisão |
| A.3 | Organização interna | 2 | Papéis e responsabilidades de IA e relato de preocupações |
| A.4 | Recursos para sistemas de IA | 5 | Documentação de recursos, dados, ferramentas, infraestrutura computacional e pessoas |
| A.5 | Avaliação de impactos de sistemas de IA | 4 | Processo e documentação da avaliação de impacto sobre indivíduos, grupos e sociedade |
| A.6 | Ciclo de vida do sistema de IA | 9 | Objetivos e processos de projeto responsável, requisitos, verificação e validação, implantação, operação, monitoramento, documentação técnica e registro de eventos |
| A.7 | Dados para sistemas de IA | 5 | Dados para desenvolvimento, aquisição, qualidade, proveniência e preparação |
| A.8 | Informação para partes interessadas | 4 | Documentação para usuários, relato externo, comunicação de incidentes e informação a partes interessadas |
| A.9 | Uso de sistemas de IA | 3 | Processos e objetivos de uso responsável e uso pretendido |
| A.10 | Relações com terceiros e clientes | 3 | Alocação de responsabilidades, fornecedores e clientes |
| Total | 38 |
O grupo A.6 concentra 9 dos 38 controles, ou 23,7% do total (cálculo próprio), e cobre todo o ciclo do sistema, do objetivo ao registro de eventos. O grupo A.5, de avaliação de impacto, tem apenas 4 controles, mas é o que obriga a organização a olhar para fora, para o efeito do sistema sobre pessoas e sociedade, e não apenas para o desempenho técnico.
Que relação a norma tem com a ISO/IEC 27001, a 23894 e a 42005?
A ISO/IEC 42001 faz parte de uma família de normas de IA. Segundo a ISO, a ISO/IEC 22989 estabelece a terminologia, a ISO/IEC 23053 descreve uma estrutura para sistemas de IA que usam aprendizado de máquina e a ISO/IEC 23894 orienta a gestão de riscos de IA. A ISO também oferece a 42001 junto com a ISO/IEC 42005:2025, voltada à avaliação de impacto de sistemas de IA, em um pacote de governança responsável.
A ISO/IEC 27001:2022 (3ª edição, outubro de 2022) trata de sistemas de gestão de segurança da informação e usa a mesma estrutura de cláusulas. Por isso, organizações que já mantêm a 27001 ou a 9001 conseguem reaproveitar elementos como metodologia de risco, controle de informação documentada, programa de auditoria interna e análise crítica pela direção. Uma consultoria de certificação cita como exemplo a extensão do registro de riscos da 27001 com categorias próprias de IA, como viés, deriva de modelo e falhas de proveniência de dados.
Como fazer o diagnóstico de lacunas (gap analysis) antes da certificação?
Hipótese ilustrativa, não é dado de empresa real. Uma operadora de crédito fictícia, que usa IA de terceiros para análise de crédito e atendimento, mede o estado atual dos 38 controles do Anexo A em três níveis: implementado, parcial e ausente. O resultado fictício por grupo:
| Grupo | Controles | Implementados | Parciais | Ausentes | Não implementados (%) |
|---|---|---|---|---|---|
| A.2 Políticas | 3 | 1 | 1 | 1 | 66,7% |
| A.3 Organização interna | 2 | 1 | 0 | 1 | 50,0% |
| A.4 Recursos | 5 | 2 | 2 | 1 | 60,0% |
| A.5 Impactos | 4 | 0 | 1 | 3 | 100,0% |
| A.6 Ciclo de vida | 9 | 3 | 3 | 3 | 66,7% |
| A.7 Dados | 5 | 3 | 1 | 1 | 40,0% |
| A.8 Informação a partes interessadas | 4 | 1 | 2 | 1 | 75,0% |
| A.9 Uso | 3 | 2 | 1 | 0 | 33,3% |
| A.10 Terceiros e clientes | 3 | 1 | 1 | 1 | 66,7% |
| Total | 38 | 14 | 12 | 12 | 63,2% |
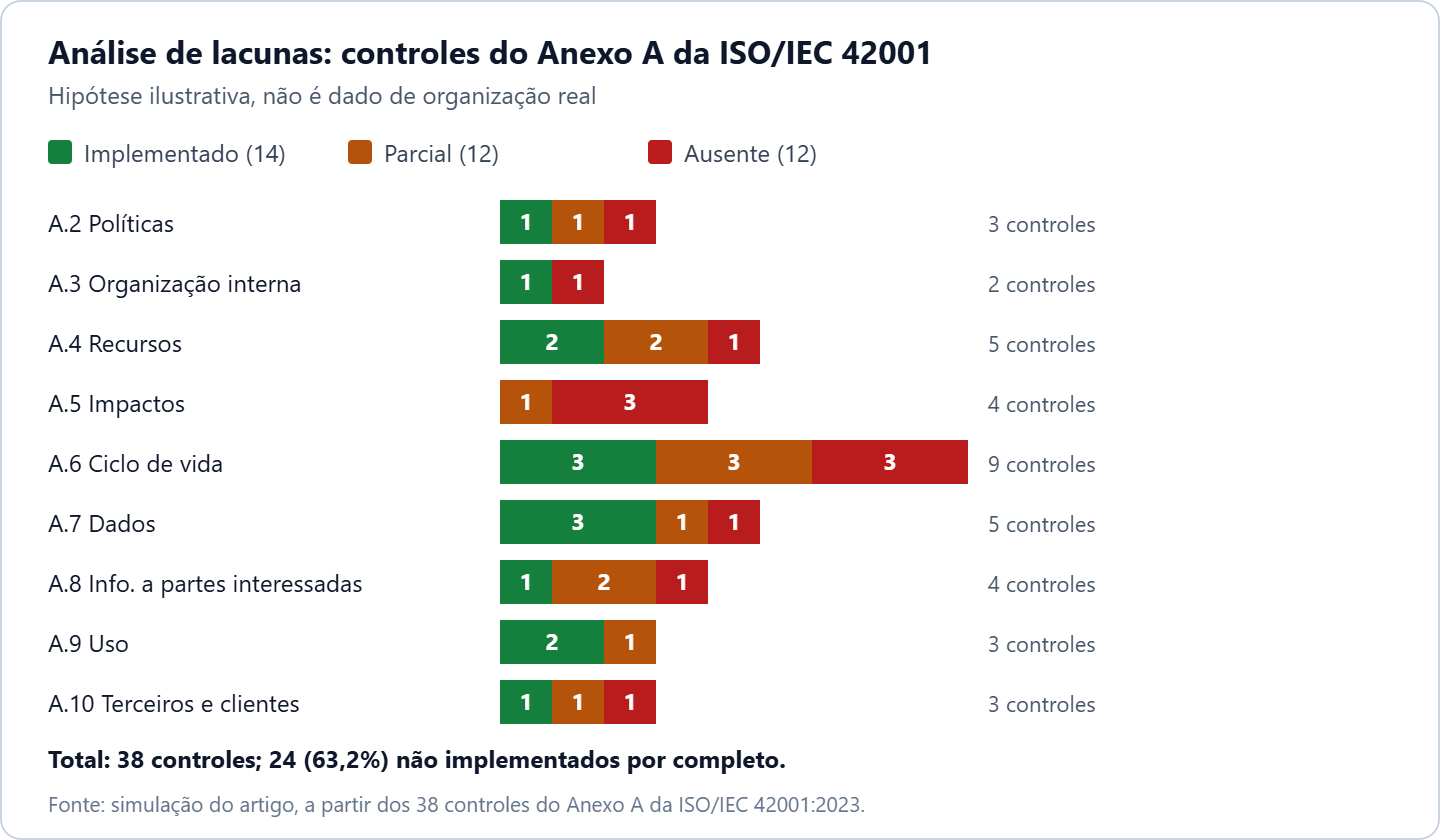
Os cálculos são próprios: 14 de 38 controles implementados (36,8%), 12 parciais (31,6%) e 12 ausentes (31,6%), o que deixa 24 de 38 (63,2%) a completar. Duas leituras orientam a prioridade. O grupo A.5 tem 100% dos controles não implementados, com 3 ausentes de 4, e a avaliação de impacto alimenta a escolha dos demais controles, de modo que deve vir primeiro. E o grupo A.6 reúne 6 controles não implementados de 9, o maior volume absoluto de trabalho. O grupo A.9 (uso), com 1 controle parcial e nenhum ausente, é o de menor esforço.
Para a operadora fictícia, que usa IA de terceiros, o grupo A.10 pesa mais do que em uma empresa que desenvolve os próprios modelos: a alocação de responsabilidades com o fornecedor define quem responde por falhas e quem fornece a documentação exigida em A.8 e A.6.
Como funciona a certificação ISO/IEC 42001?
A certificação é voluntária. A organização que a busca contrata um organismo de certificação independente, que audita o sistema de gestão frente aos requisitos da ISO/IEC 42001:2023. A ISO não emite certificados, e os organismos podem ser acreditados por organismos nacionais de acreditação. Como a escolha dos controles do Anexo A é da organização, o certificado atesta a conformidade do sistema de gestão dentro do escopo declarado, e não a qualidade de cada modelo de IA.
A própria ISO sugere que a organização comece pelo que já pode fazer antes da implementação completa:
| Primeiro passo (ISO) | Cláusula ou controle relacionado |
|---|---|
| Identificar onde há sistemas de IA em uso | Cláusula 4 (escopo) e A.4 (documentação de recursos) |
| Definir papéis e responsabilidades de supervisão de IA | Cláusula 5 e A.3 |
| Avaliar os riscos dos sistemas de IA | Cláusula 6 e A.5 |
| Documentar políticas de uso de IA e de governança de dados | A.2 e A.7 |
| Monitorar desempenho e impactos | Cláusula 9 e A.6 |
| Planejar ações corretivas e melhorias | Cláusula 10 |
A correspondência da segunda coluna é uma associação própria entre os passos da ISO e as cláusulas e controles, e não uma tabela da norma.
Que profissionais e que formação trabalham com governança de IA?
A implementação de um sistema de gestão de IA envolve áreas distintas. O Analista de Governança Corporativa estrutura política, papéis e comitês. O Analista de Compliance traduz exigências legais e contratuais em controles e acompanha a conformidade. O Auditor conduz a auditoria interna prevista na cláusula 9, e o Analista de Dados responde por qualidade e proveniência dos dados nos controles do grupo A.7.
Na Strong, a formação para esse perfil está distribuída em cursos de ênfases diferentes: o MBA FGV em Inteligência Artificial, o MBA em Transformação Digital (Live) e o MBA em Gestão Financeira, Controladoria, Auditoria e Compliance (Live).
O que a ISO/IEC 42001 não resolve?
Quatro limites aparecem na leitura da norma e das fontes consultadas:
| Limite | Consequência prática |
|---|---|
| Não substitui lei | A organização continua sujeita à LGPD e a qualquer lei específica de IA; o PL 2338/2023 tramita na Câmara dos Deputados desde março de 2025, e a situação em 29/10/2026 não foi verificada |
| Certifica o sistema de gestão, não o modelo | Um certificado não atesta a acurácia, a ausência de viés ou a segurança de um modelo específico |
| Escopo definido pela organização | Sistemas de IA fora do escopo declarado ficam fora da certificação |
| Controles escolhidos pela organização | A qualidade da Declaração de Aplicabilidade e da avaliação de riscos determina o valor do certificado |
Fontes e metodologia
Fontes consultadas: ISO, ficha do catálogo da ISO/IEC 42001:2023 (edição 1, 2023-12, 51 páginas, comitê ISO/IEC JTC 1/SC 42) e guia ISO/IEC 42001 explained; Nemko Digital, lista dos 38 controles do Anexo A (setembro de 2025); Schellman e outras consultorias de certificação sobre os Anexos C e D e o reaproveitamento de sistemas de gestão; SoftExpert, descrição das cláusulas 4 a 10 (atualizada em 21/10/2025); Gabinete de Segurança Institucional da Presidência da República, OSIC 15/2024, sobre a ABNT NBR ISO/IEC 42001:2024; Senado Federal, ficha do PL 2338/2023 (remessa à Câmara em 17/03/2025). O texto integral da norma é pago e não foi consultado: a estrutura das cláusulas e dos controles vem da ISO e de fontes secundárias, e a redação exata dos requisitos deve ser conferida na norma ou na versão ABNT.
Cálculos próprios: as contagens e percentuais do grupo A.6 e da análise de lacunas resultam de aritmética direta sobre a hipótese ilustrativa, que não é dado de empresa real, a associação entre os passos sugeridos pela ISO e as cláusulas e controles é interpretação, assim como a coluna de consequências práticas da tabela de limites. O dado sobre PIB e IA é um cenário de consultoria reproduzido pela publicação, e não projeção oficial. A situação do PL 2338/2023 e a oferta de organismos de certificação no Brasil não foram verificadas na data de corte.
Perguntas frequentes sobre a ISO/IEC 42001
O que é a ISO/IEC 42001?
É a norma internacional de sistema de gestão de inteligência artificial, publicada em dezembro de 2023 pela ISO e pela IEC. Ela especifica requisitos para estabelecer, implementar, manter e melhorar continuamente um sistema de gestão de IA em organizações que desenvolvem, fornecem ou usam IA.
A ISO/IEC 42001 é obrigatória?
Não. A adoção e a certificação são voluntárias. A norma não substitui leis, e organizações podem adotá-la sem certificar, usando-a como estrutura de governança.
Quantos controles tem a ISO/IEC 42001?
O Anexo A tem 38 controles em 9 objetivos de controle, numerados de A.2 a A.10. O grupo de ciclo de vida do sistema de IA (A.6) é o maior, com 9 controles.
Quem certifica a ISO/IEC 42001?
Organismos de certificação independentes. A ISO não certifica organizações. Esses organismos podem ser acreditados por organismos nacionais de acreditação.
A ISO/IEC 42001 vale para empresas que só usam IA de terceiros?
Sim. A ISO informa que a norma se aplica a organizações que desenvolvem, fornecem ou usam produtos e serviços baseados em IA, e o grupo de controles A.10 trata da alocação de responsabilidades com fornecedores e clientes.
Que curso da Strong e que carreiras se relacionam ao tema?
O MBA FGV em Inteligência Artificial é o curso mais direto para o tema, e o MBA em Gestão Financeira, Controladoria, Auditoria e Compliance (Live) cobre a frente de controle. As carreiras relacionadas são Analista de Governança Corporativa e Analista de Compliance, ambas no Guia de Carreiras da Strong.